Casi 7 de cada 10 sitios web usan PHP y deben realizar estas actualizaciones
Escuchar este artículo
Audio en proceso de generación.
0%
Actualizado el 22 de octubre de 2026.
Casi siete de cada diez sitios web cuyo lenguaje de servidor puede identificarse utilizan PHP. Por eso, dos fallos de seguridad descubiertos en esta tecnología han encendido las alarmas entre empresas, proveedores de alojamiento y administradores de páginas web.
Según W3Techs, PHP está presente en el 69,3 % de los sitios web de esa muestra. La cifra no significa que el 69,3 % de todas las páginas de Internet esté necesariamente afectado, pero ayuda a entender por qué una actualización de PHP puede tener consecuencias para tantos sitios.
Los problemas, identificados como CVE-2026-109618 y CVE-2026-109619, pueden abrir la puerta a que un atacante ejecute código en determinados servidores sin necesidad de iniciar sesión. Ambos han recibido una valoración de gravedad de 9,2 sobre 10.
Qué está pasando con PHP
PHP es una tecnología que trabaja detrás de muchas páginas web. Se encarga, por ejemplo, de procesar formularios, mostrar contenidos, gestionar sesiones y conectar una web con sus bases de datos. El visitante normalmente no ve PHP, pero puede estar utilizándolo cada vez que abre un sitio dinámico.
Cuando el problema se encuentra en el propio motor de PHP, no afecta solamente a una aplicación concreta. También puede alcanzar a distintos sitios alojados en servidores que utilizan una versión vulnerable.
El equipo oficial de PHP recomienda actualizar. Cambiar algunas opciones de configuración puede reducir ciertos riesgos, pero la solución completa es instalar una versión que ya incluya los parches.
Dos fallos que pueden dejar expuesto un servidor
Un error cuando el servidor se queda sin memoria
El primer fallo, CVE-2026-109618, aparece en situaciones en las que PHP se queda sin memoria mientras atiende una petición. En determinadas circunstancias, el servidor puede continuar trabajando con información incompleta y utilizarla como si fuera correcta.
Una petición preparada por un atacante podría aprovechar ese comportamiento para provocar daños en la memoria y ejecutar instrucciones con los permisos del servicio web. El aviso oficial de este fallo recoge los detalles para administradores y desarrolladores.
Un error que arrastra datos de una visita anterior
El segundo problema, CVE-2026-109619, puede hacer que un proceso del servidor conserve una referencia a datos que ya fueron eliminados. Si ese mismo proceso atiende después otra petición, podría tratar esa información antigua como si todavía fuera válida.
En palabras sencillas, el servidor puede quedarse con una especie de recuerdo de una conexión anterior y utilizarlo durante una nueva. La exposición depende de la versión instalada, del servidor web y de la configuración del alojamiento. El aviso de CVE-2026-109619 explica el alcance técnico.
Qué versiones de PHP ya tienen el parche
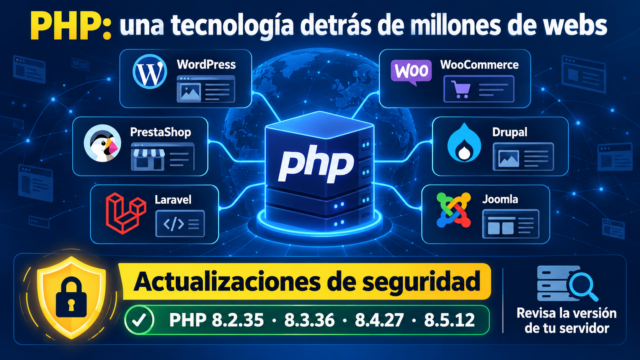
El proyecto PHP publicó estas versiones corregidas:
| Versión | Actualización corregida |
|---|---|
| PHP 8.2 | 8.2.35 |
| PHP 8.3 | 8.3.36 |
| PHP 8.4 | 8.4.27 |
| PHP 8.5 | 8.5.12 |
Las versiones 8.1 y anteriores ya no reciben actualizaciones directamente del proyecto PHP. Algunos proveedores pueden ofrecer parches propios, pero la recomendación general es consultar al servicio de alojamiento y planificar el cambio a una rama con soporte.

¿Puede afectar a una página de WordPress?
Sí, si el servidor donde funciona la página utiliza una versión vulnerable de PHP. Actualizar WordPress, el tema y los plugins sigue siendo importante, pero no sustituye la actualización de PHP: son componentes diferentes.
La versión puede consultarse desde Herramientas → Salud del sitio → Información → Servidor en el panel de WordPress. También suele aparecer en el panel del alojamiento. En muchos casos, el cambio debe hacerlo la empresa de hosting o la persona que administra el servidor.
Para una explicación más técnica, Iberostudio detalla las dos vulnerabilidades de PHP, sus riesgos y los parches disponibles.
Qué deben hacer los responsables de una web
La prioridad es saber qué versión de PHP está activa y actualizarla cuanto antes, después de realizar una copia de seguridad y comprobar la compatibilidad del sitio.
- Revisar la versión de PHP desde el panel del hosting o con el proveedor.
- Comprobar que no existan otros sitios antiguos en el mismo servidor.
- Actualizar los servicios relacionados cuando el proveedor lo indique.
- Revisar los registros si se observan comportamientos extraños.
- Consultar a un profesional si la página deja de funcionar tras el cambio.
Un firewall puede ayudar a bloquear ciertos intentos de ataque, pero no reemplaza el parche. Tampoco basta con ocultar los mensajes de error.
Qué deben saber los usuarios
La mayoría de las personas no tendrá que cambiar nada en su teléfono o computadora. El problema está principalmente en los servidores. Sin embargo, quienes administren una tienda en línea, un blog, una intranet o una web institucional deberían preguntar a su proveedor si PHP ya fue actualizado.
También conviene desconfiar de correos que utilicen esta noticia para pedir contraseñas, instalar programas o descargar supuestos parches. Las actualizaciones deben realizarse desde el panel oficial del proveedor o por los canales habituales de administración.
La actualización es la medida más importante
Los dos fallos no significan que todas las páginas hechas con PHP estén comprometidas, pero sí que los responsables deben comprobar cuanto antes qué versión utilizan. Las versiones corregidas son 8.2.35, 8.3.36, 8.4.27 y 8.5.12.
Con PHP presente en casi siete de cada diez sitios web cuya tecnología de servidor es conocida, mantener esta pieza actualizada es una tarea básica de seguridad. Para los propietarios de páginas, la pregunta más importante ahora es sencilla: ¿qué versión de PHP está funcionando en mi servidor?